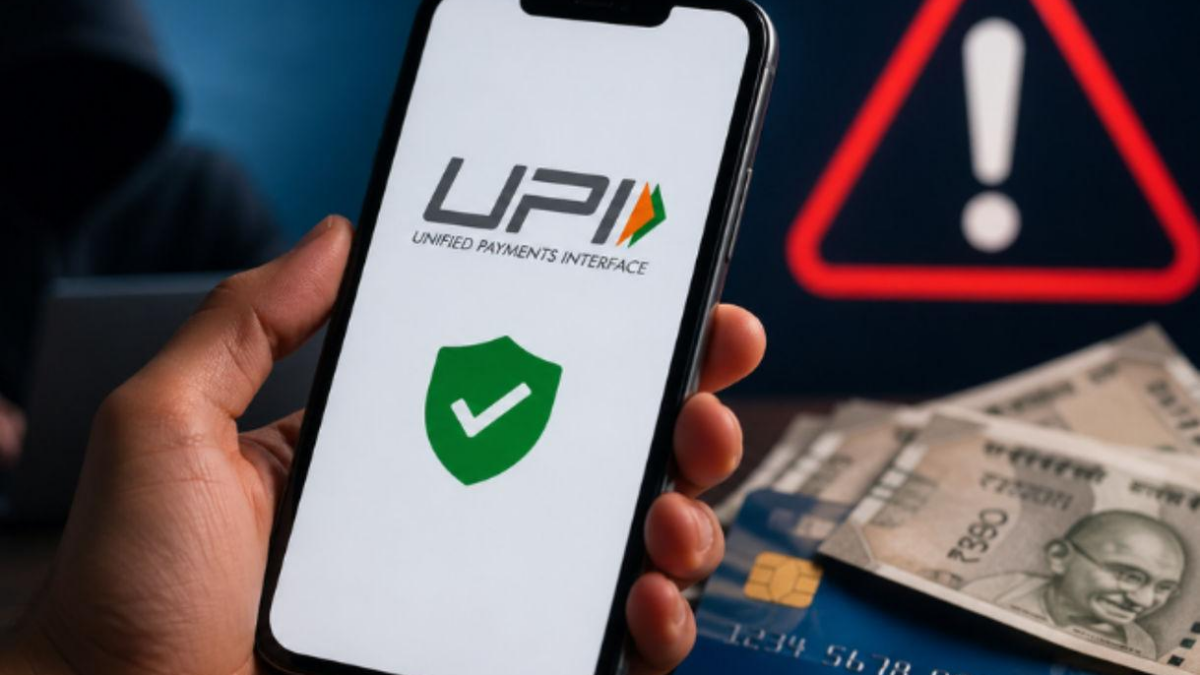
भारत में ऑनलाइन पेमेंट का इस्तेमाल लगातार बढ़ रहा है। छोटी दुकानों से लेकर बड़े शोरूम तक, आज UPI और डिजिटल बैंकिंग लोगों की रोजमर्रा की जिंदगी का हिस्सा बन चुके हैं। लेकिन इसी डिजिटल व्यवस्था की सुरक्षा को लेकर एक नई चिंता सामने आई है।
20 नवंबर 2026 को सामने आई Reuters की रिपोर्ट के मुताबिक, भारत की साइबर सुरक्षा एजेंसी CERT-In ने बैंकिंग और वित्तीय सेवाओं से जुड़ी कंपनियों के टेक्नोलॉजी सर्विस प्रोवाइडर्स में अनधिकृत पेमेंट ट्रांजैक्शन की जानकारी दी है।
रिपोर्ट के अनुसार, सरकारी भुगतान से जुड़ी तकनीकी सेवाएं देने वाले कुछ प्रदाताओं में भी ऐसी गतिविधियां सामने आई हैं। हालांकि, एजेंसी ने प्रभावित कंपनियों के नाम या लेनदेन से जुड़ी कुल रकम का खुलासा नहीं किया है।
आखिर कैसे सामने आई यह समस्या?
आज बैंक और फिनटेक कंपनियां अपनी कई डिजिटल सेवाओं के लिए बाहरी टेक्नोलॉजी कंपनियों की मदद लेती हैं। ये कंपनियां पेमेंट प्रोसेसिंग, डेटा मैनेजमेंट और डिजिटल ट्रांजैक्शन जैसी सुविधाएं उपलब्ध कराती हैं।
ऐसे में अगर किसी सर्विस प्रोवाइडर के सिस्टम में सुरक्षा की कमी रह जाती है, तो उसका असर उससे जुड़ी वित्तीय सेवाओं पर भी पड़ सकता है।
यही वजह है कि साइबर सुरक्षा विशेषज्ञ केवल बैंकिंग ऐप्स ही नहीं, बल्कि उनसे जुड़े पूरे तकनीकी नेटवर्क की सुरक्षा को भी महत्वपूर्ण मानते हैं।
ग्राहकों को क्या सावधानी रखनी चाहिए?
फिलहाल इस रिपोर्ट में आम ग्राहकों के खातों से पैसे चोरी होने की पुष्टि नहीं की गई है। फिर भी डिजिटल पेमेंट करते समय सावधानी रखना जरूरी है।
- किसी अनजान व्यक्ति के साथ OTP और UPI PIN साझा न करें।
- संदिग्ध लिंक से बैंकिंग ऐप डाउनलोड न करें।
- अपने बैंक खाते में होने वाले ट्रांजैक्शन पर नजर रखें।
- किसी अनजान व्यक्ति के कहने पर स्क्रीन शेयरिंग ऐप इंस्टॉल न करें।
डिजिटल भुगतान की सुविधा जितनी तेजी से बढ़ रही है, उतनी ही तेजी से उसकी सुरक्षा व्यवस्था को मजबूत करने की जरूरत भी महसूस हो रही है।